Có lẽ dân làm IT thì không còn xa lạ với việc…đọc ebook. Mình hay gặp 1 số bạn hay than phiền là đọc ebook mỏi mắt và lại thường là tiếng Anh nên không hiểu do đó không đọc ebook được ^^!. Nếu các bạn đang trên con đường phát triển CNTT mà bị tình trạng như thế thì cũng hơi lo ngại cho bạn, bởi lẽ nếu bạn không đọc được ebook thì bạn khó mà “đứng” trong ngành với tốc độ và kỹ thuật “khắc nghiệt” như ngành này.
Mình xưa giờ là 1 tín đồ trung thành của ebook, chỉ khi nào gặp 1 cuốn sách cực kỳ hay thì mới phải in ra để nghiền ngẫm, chứ in hết ra có nước đầy nhà. Hồi trước cũng có làm 1 site “sinh viên phục vụ sinh viên”, cung cấp ebook cho người Việt Nam nhưng mình đã đánh giá sai lầm thì trường ebook ở Việt Nam nên dự án website đó đã thất bại ^^ với lại hồi đó sinh viên nên cũng không có gì để theo đuổi ngoài việc mua cái domain :D.
Mình cũng hay lang thang trên mấy diễn đàn và thấy hầu hết các câu hỏi liên quan đến IT đều nằm trong các cuốn sách cực kỳ căn bản, nhưng điều đáng buồn là những câu hỏi đó cứ lặp đi lặp lại và theo chu kỳ thì nó sẽ còn tiếp diễn :D. Thay vì ngồi chờ người ta trả lời sao không kiếm đại cuốn sách nào cùng chủ đề, lướt qua 1 lần mục lục hoặc index để tìm giải pháp hoặc google cho nhanh.
Bài viết này chẳng phải phê phán các bạn không chịu đọc ebook hay ý gì mà chỉ là lời khuyên cho những bạn nào hiện chưa coi ebook là 1 vũ khí đắc lực trong kho vũ khí kiếm tiền của mình. Bài viết này mình sẽ giới thiệu tới các bạn 7 nhà xuất bản sách nổi tiếng trong lĩnh vực CNTT mà cụ thể là ngành phát triển web, để nếu không có thời gian thì cũng nên đọc những sách của nhà xuất bản này trước vì cách viết sách và trình bày rất dễ hiểu và đọc tiếp thu nhiều hơn. Sách của các nhà xuất bản này khá dễ để nhận diện, hầu như nhìn cái bìa sách là biết của nhà xuất bản nào liền.
7 nhà xuất bản mình muốn đề cập tới trong bài viết này là: O’Reilly, For Dummies, Wrox, Apress, PACKT Publishing, Manning và Addison Wesley.
1.O’Reilly
– Các sách của O’reilly khá dễ nhận diện. Thường với 2 tông màu chủ đạo là đen và trắng và 1 màu sắc khác như xanh, đỏ, cam…và mỗi cuốn sách thường có 1 hình minh họa (dạo này thấy toàn động vật ^^). Sách của O’Reilly tương đối dễ đọc và thường không dài. Bố cục sách thì ok và cách dùng từ cũng đơn giản nên không gây khó khăn cho anh em ta nhiều khi đọc hiểu tiếng anh.
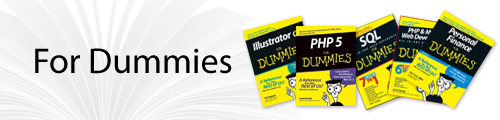
2.For Dummies
– Sách của nhà xuất bản này rất dễ biết. Với tông màu chủ đạo là vàng và đen, ngoài bìa thì có hình 1 thằng đeo kính nhìn rất là..dummy. Sách thuộc nhà xuất bản này cũng dễ đọc, vì thể loại khá phong phú (hầu hết món nào cũng có: tin học, cuộc sống, kinh doanh….) và dàn trải nên các sách không chuyên sâu lắm. Tuy nhiên, bố cục rất dễ đọc, sử dụng tiếng anh đơn giản, thậm chí còn dễ hơn O’Reilly và cách tóm tắt cũng như hiển thị các ý chính khiến sách này rất dễ đón nhận.
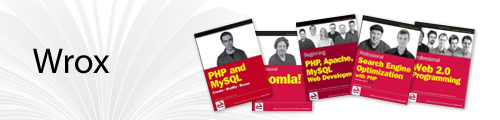
3.Wrox
– Sách của Wrox khá dễ nhận ra, đó là một màu đỏ nằm ở nữa dưới cuốn sách và tựa đề có màu vàng. Phần trên thì in hình trắng đen của các tác giả.
– Sách của Wrox thuộc dạng Intermediate nên nếu bạn nào ở trình độ căn bản đọc sẽ khá phức tạp. Tuy nhiên, những sách của NXB này tập trung chủ yếu vào mảng Programmer (Programmer to Programmer) nên nó hầu hết các đầu sách về các công nghệ mới. Cách dùng từ thuộc dạng hơi khó hiểu, tuy nhiên nếu đọc quen thì sách của wrox đọc rất có giá trị vì tính thực tiễn của nó.
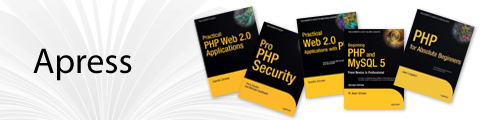
4.Apress
– Sách của Apress thì có 2 màu chủ đạo là đen và vàng nên cũng khá dễ nhận diện. Tiêu đề màu vàng trên nền đen kèm với 1 biểu tượng hoa văn bên góc trên bên phải của sách là 1 điểm độc đáo của bìa sách này.
– Mặc dù ra đời gần đây, nhưng các đầu sách của Apress cũng thuộc dạng nắm bắt kịp các công nghệ lập trình mới nên sách của Apress đọc cũng khá hay. Các sách của Apress thiên về Web Developer hơn các công nghệ khác. Nếu so về độ phức tạp thì dễ hơn của Wrox một chút và thường ít có sách nào có cấp độ Intermediate. Sách của Apress hầu hết là sách hay nên bạn cố gắng đừng bỏ qua cuốn nào nhé (đọc sách liên quan đến ngành mình thôi nha, nếu rảnh rỗi đọc hết thì quá tài ^^). Lối hành văn cũng không phức tạp lắm nên sách cũng dễ hiểu.
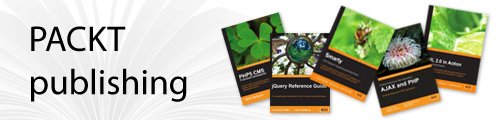
5.PACKT Publishing
– Sách của PACKT Publishing hao hao với sách của apress, bìa sách sử dụng 2 màu đen và cam làm chủ đạo và tựa đề là màu trắng trên nền đen. Nữa trên của cuốn sách thường là 1 hình gì đó mô tả về cuộc sống, tự nhiên… – Về cách trình bày và sử dụng từ thì có thể nói nó cũng ngang tầm với Apress, sách trình bày khá tốt và số đầu sách cũng khá nhiều chủ đề trong IT, không như Apress thường tập trung vào đối tượng Web Developer.
6.Manning
– Sách của Manning rất dễ nhận diện đó là trên bìa sách sẽ có 1 dải màu chạy bên trái và có hình vẽ minh họa 1 nhân vật lịch sử nào đó. Kèm với dòng chữ “in action” trong tiêu đề là điểm nhận dạng của sách này. – Sách của Manning viết cũng thuộc dạng khó và sách chủ yếu tập trung cho đối tượng Programmer nên đọc khá là khó hiểu. Tuy nhiên các sách của Manning viết khá hay về độ sâu và có nhiều kiến thức mới cũng như những đầu sách lạ. Đọc dạng sách này tiếng anh lên cũng khá lắm ^^.
7.Addison Wesley
– Sách của Addison Wesley thường không có một đặc điểm nhận dạng chung ngoài cái logo là 3 hình tam giác. Sách của Addison thiên về Programming, Network system nên các sách cũng khó đọc và cách dùng từ cũng thuộc dạng “xương”. – Tuy nhiên, sách của Addison Wesley được mình liệt vào dạng sách quý hiếm vì hầu hết sách của NXB này đều là sách chuyên sâu và hay, đồng thời với các kiến thức mở rộng khá phong phú. Sách của NXB này thường khá dày, độ khoảng >600 trang / cuốn. ————— Trên đây mình đã giới thiệu với các bạn 7 nhà xuất bản sách phục vụ cho dân IT mà nếu đã làm IT thì chắc hẳn đã từng 1 lần đọc sách của họ. Ngoài các nhà xuất bản này ra, còn rất nhiều nhà xuất bản mà có những sách rất hay, tuy nhiên những sách đó thuộc dạng hàn lâm nên cũng hơi bị khó đọc. Mặc dù nói như vậy, nhưng nếu đã thích đọc thì sách của của ai cũng đọc tuốt, cái gì cũng đọc, đâu nhất thiết là đọc sách IT đúng không 😀 ! Hãy tập thói quen đọc sách mỗi ngày nhé các bạn!
Xin chào các bạn, hôm nay mình muốn chia sẻ về một chủ đề được sử dụng khá nhiều trong các project Laravel đó là thông báo realtime. Bất kì một tác vụ nào cần thông báo realtime như có comment mới, có lượt đăng ký mới, có like bài viết mới, … v.v chúng ta đều có thể sử dụng chức năng này.
Hiện tại Laravel đã hỗ trợ sẵn chúng ta làm việc này thông qua pusher Broadcast.
Vậy chi tiết như thế nào chúng ta cùng tìm hiểu nhé.
2. Tổng quan
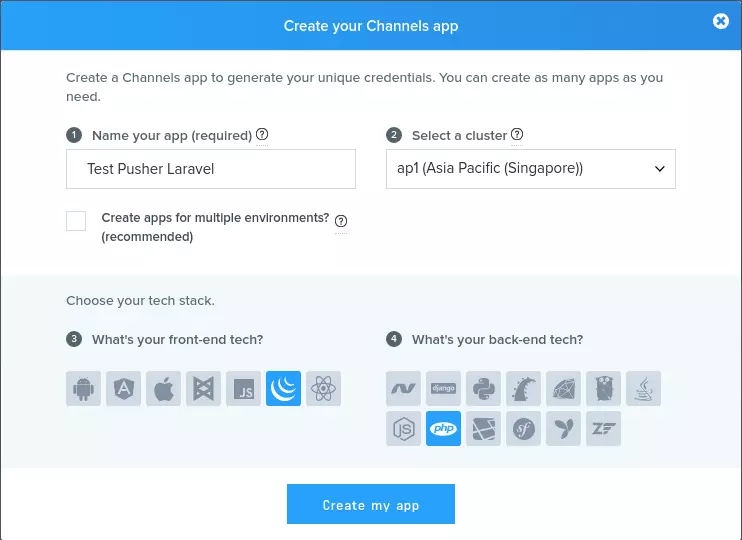
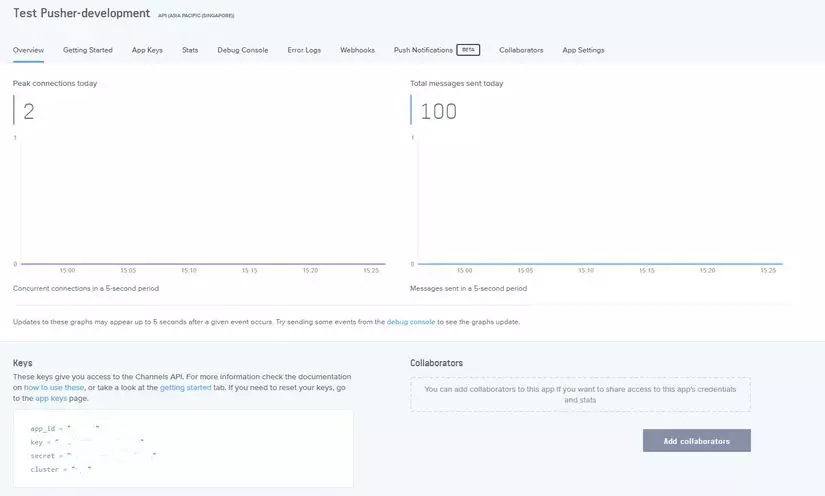
Để tạo được ứng dụng sử dụng dịch vụ này, chúng ta cần:
Để dùng được pusher, chúng ta sẽ sử dụng package pusher/pusher-php-server, mở command line của bạn và chạy lệnh:
composer require pusher/pusher-php-server
3.2 Create route Laravel
Trong file này mình sẽ tạo 3 route đó là view để submit form push notification, 1 route để handle xử lý push data to pusher channel và 1 view để xem notification đã push. Dưới đây là nội dung file routes/web.php:
Dưới dây là nội dung file app/Events/HelloPusherEvent.php, file này đơn giản chỉ là lấy data từ form submit để push sang pusher
<?php
namespace App\Events;

use Illuminate\Broadcasting\InteractsWithSockets;
use Illuminate\Contracts\Broadcasting\ShouldBroadcast;
use Illuminate\Foundation\Events\Dispatchable;
use Illuminate\Http\Request;
use Illuminate\Queue\SerializesModels;

class HelloPusherEvent implements ShouldBroadcast
{
    use Dispatchable, InteractsWithSockets, SerializesModels;

    public $message;

    public function __construct(Request $request)
    {
        $this->message  = $request->contents;
    }

    public function broadcastOn()
    {
        return ['development'];
    }
}
Như vậy mình đã demo và hướng dẫn cho các bạn cách tạo dựng app để push notification realtime trên ứng dụng laravel. Các bạn có thể tự áp dụng notification trong project của mình rồi nhé Bài viết dự trên kinh nghiệm bản thân và tài liệu tham khảo, nếu có chỗ nào thắc mắc hay cần thảo luận các bạn vui lòng để lại comment bên dưới nhé.
Bạn có thể lưu file này ở bất cứ chỗ nào trong project. Mình sẽ lưu ở trong thư mục controllers.
Tạo Controller
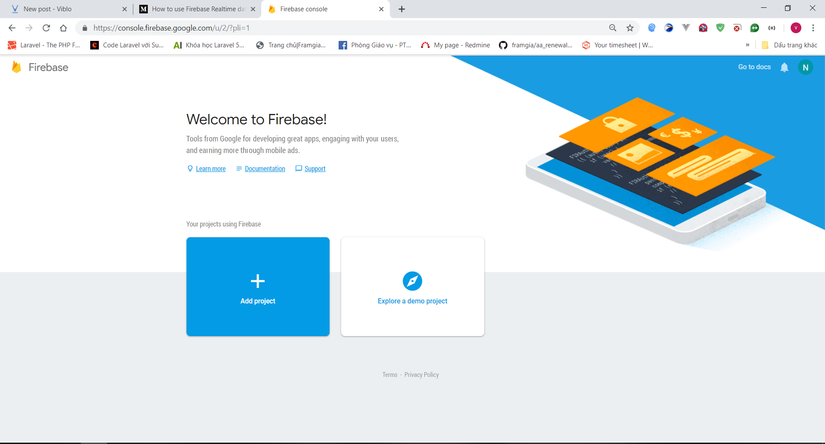
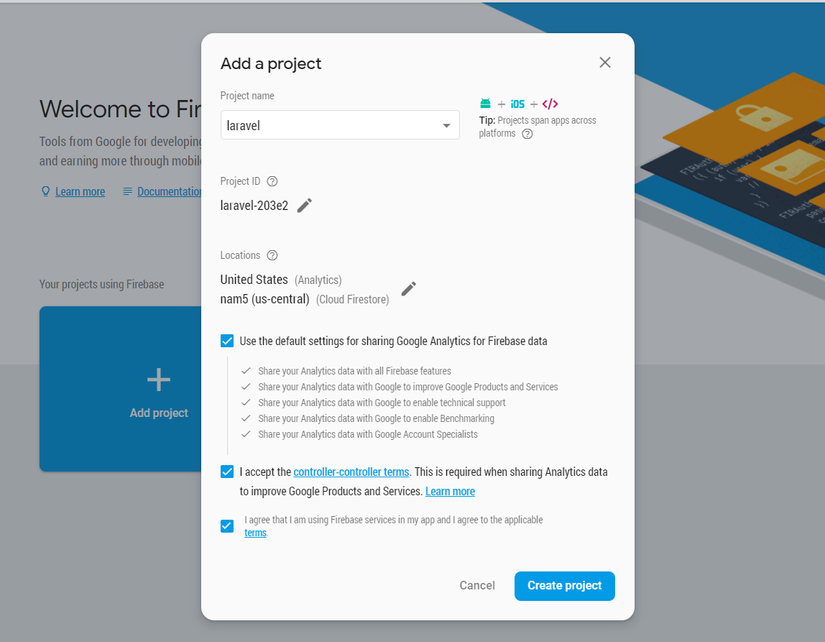
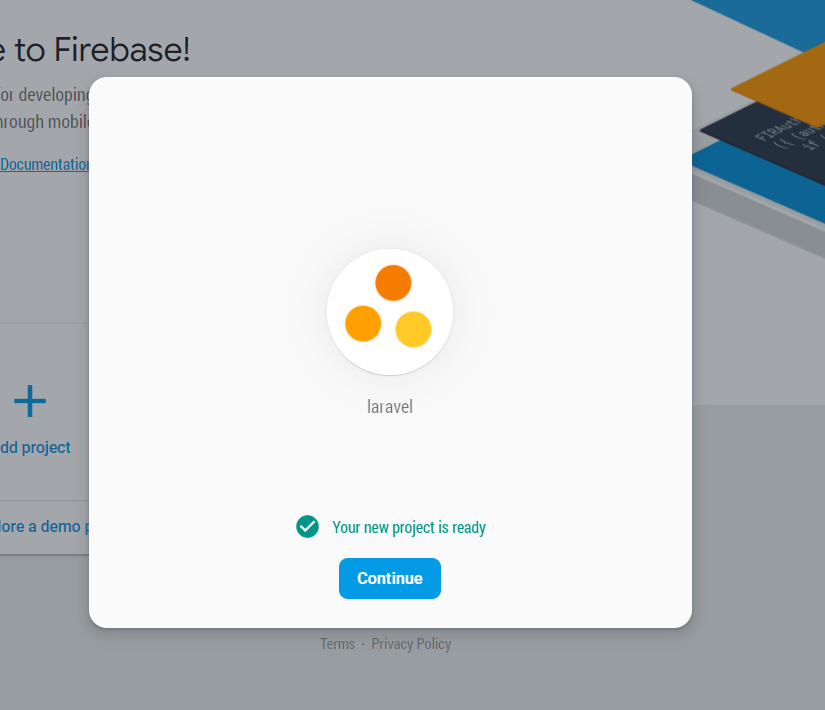
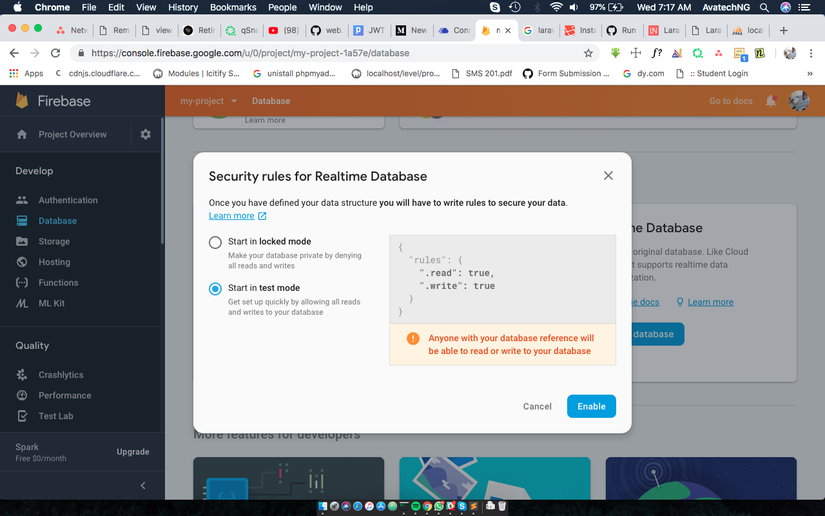
Đầu tiên, ta cài đặt package Kreait Firebase :
composer require kreait/firebase-php ^4.0
Sau đó ta tạo 1 controller
php artisan make:controller FirebaseController -r
Trong hàm __construct của controller ta thêm đoạn code sau
    protected $userRepository;
    protected $database;
    protected $firebase;

    public function __construct()
    {
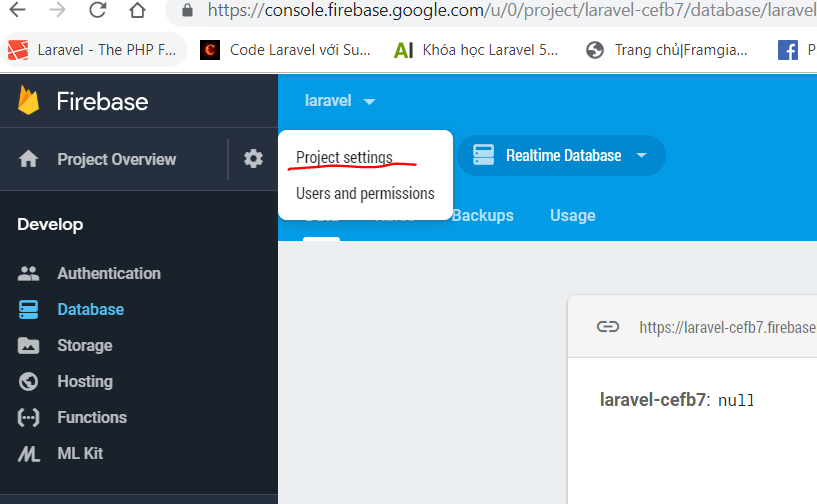
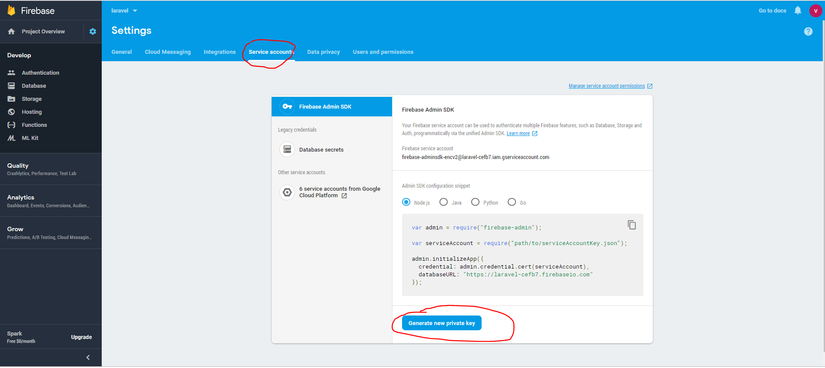
        $serviceAccount = ServiceAccount::fromJsonFile(__DIR__ . '/laravel.json'); // đường dẫn của file json ta vừa tải phía trên
        $this->firebase           = (new Factory)
            ->withServiceAccount($serviceAccount)
            ->withDatabaseUri('https://{project-id}.firebaseio.com') //bạn có thẻ lấy project id ở mục project setting > general
            ->create();
        $this->database = $this->firebase->getDatabase();

        $this->userRepository = $this->database->getReference('user'); //lấy model user.
    }
Ok vậy là bạn đã có thể sử dụng firebase rồi đó.
1 số các câu lệnh cơ bản
Ordering Data
by key
$db->getReference('currencies')
    // order the reference's children by their key in ascending order
    ->orderByKey()
    ->getSnapshot();
by value: phải có index
{
    "currencies": {
        ".indexOn": ".value"
    }
}
$db->getReference('currencies')
    // order the reference's children by their value in ascending order
    ->orderByValue()
    ->getSnapshot();
by child: sắp xép theo child value, phải có index
{
    "currencies": {
        ".indexOn": ".value"
    }
}
$db->getReference('people')
    // order the reference's children by the values in the field 'height' in ascending order
    ->orderByChild('height')
    ->getSnapshot();
Filltering Data
để fillter được data trước tiên bạn phải chọn kiểu order data trước
limit to first: lấy 1 số lượng bản ghi đầu tiên
$db->getReference('people')
    // order the reference's children by the values in the field 'height'
    ->orderByChild('height')
    // limits the result to the first 10 children (in this case: the 10 shortest persons)
    // values for 'height')
    ->limitToFirst(10)
    ->getSnapshot();
limit to last: lấy 1 số lượng bản ghi cuối cùng
$db->getReference('people')
    // order the reference's children by the values in the field 'height'
    ->orderByChild('height')
    // limits the result to the last 10 children (in this case: the 10 tallest persons)
    ->limitToLast(10)
    ->getSnapshot();
equal to: giống như where = với vế trái được lấy từ order by
$db->getReference('people')
    // order the reference's children by the values in the field 'height'
    ->orderByChild('height')
    // returns all persons being exactly 1.98 (meters) tall
    ->equalTo(1.98)
    ->getSnapshot();
Saving Data
$postData = [...];
$postRef = $db->getReference('posts')->push($postData);

$postKey = $postRef->getKey(); // The key looks like this: -KVquJHezVLf-lSye6Qg
Update Data
$uid = 'some-user-id';
$postData = [
    'title' => 'My awesome post title',
    'body' => 'This text should be longer',
];

// Create a key for a new post
$newPostKey = $db->getReference('posts')->push()->getKey();

$updates = [
    'posts/'.$newPostKey => $postData,
    'user-posts/'.$uid.'/'.$newPostKey => $postData,
];

$db->getReference() // this is the root reference
   ->update($updates);
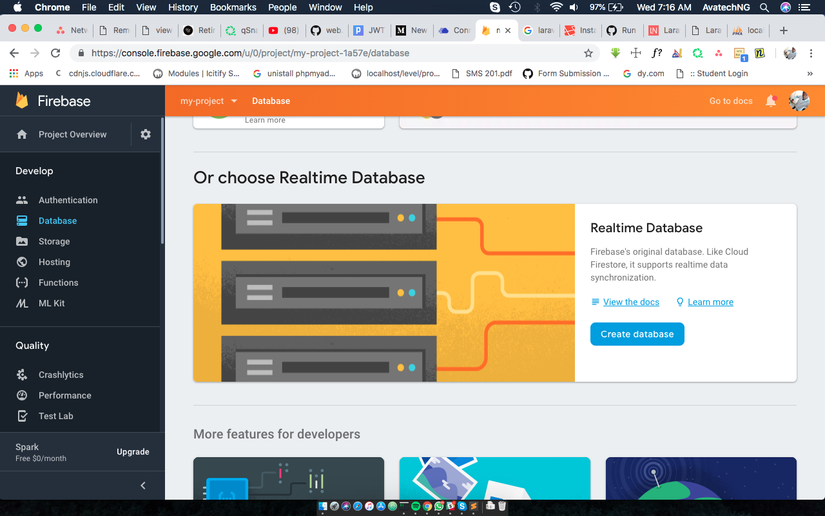
Vậy là mình đã hướng dấn các bạn sử dụng dịch vụ Realtime Database của Firebase. Ở những bài sau mình sẽ hướng dẫn các bạn sử dụng các dịch vụ khác của Firebase.
Trong các ứng dụng phần mềm hiện đại, các web API là không thể thiếu, có rất nhiều các mô hình ứng dụng sử dụng web API như mô hình server-to-server, hay mô hình SPA (Single Page Application). Trong quá trình phát triển các API, rất cần thiết phải bảo vệ dữ liệu khỏi những con mắt tò mò, điều này với các hệ thống truyền thống rất đơn giản còn với API thì sao? Laravel tạo ra một gói thư viện Passport giúp thực hiện xác thực trong API đơn giản đơn giản hơn, nó cung cấp đầy đủ OAuth2. Laravel Passport được xây dựng dựa trên League OAuth2 server được phát triển bởi Alex Bilbie. Gợi ý:Cơ bản về OAuth 2, bạn nên đọc trước khi bắt đầu với Laravel Passport. Phương châm bài viết này cũng như các bài viết khác, chúng ta sẽ vừa học lý thuyết và thực hành cùng các ví dụ luôn, như vậy sẽ Hiểu sâu và nhớ lâu, vần vãi :)).
1. Cài đặt Laravel Passport
Chúng ta bắt đầu với việc cài đặt Laravel Passport thông qua Composer do gói thư viện này không được tích hợp sẵn cùng với framework Laravel.
c:\my-lapt>composer require laravel/passport
Using version ^2.0 for laravel/passport
./composer.json has been updated
Loading composer repositories with package information
Updating dependencies (including require-dev)
Package operations: 12 installs, 0 updates, 0 removals
  - Installing phpseclib/phpseclib (2.0.5): Loading from cache
  - Installing psr/http-message (1.0.1): Loading from cache
...
Tiếp theo là những công việc chúng ta thường làm khi cài đặt một gói thư viện mới: Đăng ký provider trong config/app.php
Laravel Passport được thiết kế với một số các bảng trong cơ sở dữ liệu, bạn chỉ cần thực hiện lệnh artisan migrate. Passport đã đăng ký sẵn các bảng này trong framework, do đó bạn sẽ không tìm thấy các file tạo bảng trong thư mục database/migrates đâu.
Ok, bước tiếp theo với câu lệnh artisan passport:install, sẽ tạo ra các khóa mã hóa dùng trong việc sinh ra các thẻ truy nhập (access token). Nó tạo ra hai khóa mã hóa là personal access và password grant.
c:\my-lapt>php artisan passport:install
Encryption keys generated successfully.
Personal access client created successfully.
Client ID: 1
Client Secret: erCzNy1k4G9rgHIc71xY9oyDfAoiEFX06w29audt
Password grant client created successfully.
Client ID: 2
Client Secret: xYedgLyFXXDuPXiZneBRqXW07nbHnLAGuvyoftfi
Các thông tin này bạn có thể lưu để dùng lại hoặc có thể lấy lại trong bảng oauth_clients trong database. Sau khi thực hiện câu lệnh này cần thêm trait Laravel\Passport\HasApiTokens và model App\User.php
<?php

namespace App;

use Laravel\Passport\HasApiTokens;
use Illuminate\Notifications\Notifiable;
use Illuminate\Foundation\Auth\User as Authenticatable;

class User extends Authenticatable
{
    use HasApiTokens, Notifiable;
Tiếp đó gọi phương thức routes() trong phương thức boot() của app\Providers\AuthServiceProvider.php.
<?php

namespace App\Providers;

use Laravel\Passport\Passport;
use Illuminate\Support\Facades\Gate;
use Illuminate\Foundation\Support\Providers\AuthServiceProvider as ServiceProvider;

class AuthServiceProvider extends ServiceProvider
{
    /**
     * The policy mappings for the application.
     *
     * @var array
     */
    protected $policies = [
        'App\Model' => 'App\Policies\ModelPolicy',
    ];

    /**
     * Register any authentication / authorization services.
     *
     * @return void
     */
    public function boot()
    {
        $this->registerPolicies();

        Passport::routes();
    }
}
2. Frontend được xây dựng sẵn trong Laravel Passport
Passport có sẵn các JSON API cho việc tạo các client (client id và client secret) và access token, tuy nhiên nó cũng hỗ trợ các giao diện fontend để làm việc này. Laravel Passport đã xây dựng sẵn một số Vue component sử dụng cho các công việc trong OAuth 2. Thưc hiện publish các component này bằng câu lệnh vendor:publish như sau:
Các Vue component được publish sẽ nằm trong thư mục resources\assets\js\components. Muốn sử dụng chúng cần khai báo trong resources/assets/js/app.js là điểm bắt đầu của ứng dụng Vue.js như sau:
Tạm dừng lại lý thuyết, chúng ta sẽ cài đặt môi trường thực hành để thực hành với các dạng ủy quyền trong phần kế tiếp. Mô hình môi trường thực hành như sau:
Như trong mô hình OAuth 2, chúng ta thấy có 4 đối tượng, ở đây chúng ta sẽ xây dựng 2 hệ thống là Consumer.dev chính là Ứng dụng khách và Passport.dev là nơi cung cấp các dịch vụ API (bao gồm cả hai đối tượng: máy chủ ủy quyền và máy chủ tài nguyên). Ok, chúng ta sẽ tạo ra hai project Laravel có tên là consumer và passport, sau đó bạn có thể tạo các tên miền ảo cục bộ cho hai project này (Xem hướng dẫn tạo tên miền ảo cục bộ).
3.1 Tạo project passport.dev
Tạo project sử dụng Laravel, tham khảo Cài đặt nhanh Laravel cho Windows -> composer new-project laravel/laravel my-lapt hoặc laravel new my-lapt
Cài đặt gói laravel/passport -> composer require laravel/passport
Đăng ký provider trong config/app.php.
Migrate tạo bảng trong CSDL -> php artisan migrate, trước đó nhớ cấu hình kết nối database.
Tạo client (client id và client secret) -> php artisan passport:install
Thêm trait Laravel\Passport\HasApiTokens vào app\User.php
Đăng ký route mặc định cho Laravel Passport trong AuthServiceProvider.php -> Passport::routes().
Biên dịch tài nguyên bằng Laravel Mix -> npm run dev (nếu tạo project mới chưa chạy npm install lần nào thì cần chạy lệnh npm install trước).
Chạy Laravel Authentication -> php artisan make:auth, tạo user bằng Laravel Seeding -> php artisan make:seeder UsersTableSeeder, thêm code tạo user và chạy php artisan db:seed để đưa dữ liệu vào.
Thêm các template vào view resources/views/home.blade.php để khi đăng nhập thấy các giao diện được cài đặt sẵn trong Laravel.
3.2 Tạo project consumer.dev
Tạo một project Laravel bình thường và cài đặt gói Guzzle HTTP bằng câu lệnh
composer require guzzlehttp/guzzle
Chú ý: Do quá trình tạo hai project này khá nhiều bước, bạn nào gặp vấn đề hãy comment ở dưới mình sẽ trả lời ngay khi có thể. Trong thời gian tới, mình sẽ quay lại màn hình phần này để upload lên Youtube giúp bạn thực hiện trực quan hơn. ## 4. Các dạng ủy quyền trong Laravel Passport
Chú ý: Bạn nên đọc Cơ bản về OAuth 2 để nắm được các thuật ngữ, khái niệm sử dụng trong bài.
4.1 Cấp ủy quyền bằng mã ủy quyền
Chúng ta cùng thực hiện các bước sử dụng trong cấp quyền bằng mã ủy quyền. Ví dụ như sau: Thực hiện một ví dụng giống như khi Tích hợp đăng nhập vào Facebook, hay Google, Twiter…, ở project consumer sẽ thực hiện tích hợp đăng nhập cấp bởi project passport.
Nhập thông tin đăng ký bao gồm: application name, application website, redirect uri (Giao diện xây dựng sẵn của Laravel bỏ qua application website, bạn có thể tự thêm vào).
Click vào Create, passport.dev sẽ tạo ra Client Id và Client Secret cho ứng dụng consumer.
Bước 2: Xây dựng callback cho consumer.
Trong project Consumer, chúng ta tạo ra đường dẫn đăng nhập thông qua Passport là http://consumer.dev/auth/passport. Thêm route vào routes/web.php
nhưng do yêu cầu này đòi hỏi phải xác thực nên nó chuyển hướng tiếp đến trang đăng nhập của Passport (chú ý, đây là đăng nhập của Passport.dev không phải của Consumer.dev do đó Consumer.dev không có thông tin về tài khoản người dùng). Giả sử chúng ta đã tạo tài khoản cho người dùng này là [email protected]/123456
4) Sau khi đăng nhập Passport.dev sẽ chuyển hướng về request ở trên và hiện ra thông báo người dùng cần ủy quyền cho ứng dụng Consumer.dev (Giống như khi thực hiện với Facebook, Google…)
5) Người dùng ủy quyền cho ứng dụng khi bấm vào Authorize và Passport.dev chuyển hướng tiếp đến đường dẫn
7) Passport.dev kiểm tra thông tin Client Id, Client Secret kèm theo mã ủy quyền, nếu ok nó trả về access token và refresh token.
8) Ở đây, consumer đã có được access token và refresh token do đó nó biết được người dùng đã xác thực.
9 – 13) Consumer muốn lấy thông tin về người dùng có thể thực hiện gửi GET đến http://passport.dev/api/user với header có dạng Authorization: Bearer AUTHORIZATION_CODE. Sửa lại routes/web.php trên Consumer như sau:
Chú ý, ở đây máy chủ ủy quyền và máy chủ tài nguyên cùng là một và chính là Passport.dev. Khi thực hiện lại bạn sẽ thấy Consumer.dev đã lấy được thông tin người dùng khi gửi access token đến máy chủ tài nguyên.
4.2 Ủy quyền ngầm định (Implicit Grant Token)
Ủy quyền ngầm định tương tự như ủy quyền thông qua mã ủy quyền, tuy nhiên access token được gửi trực tiếp về client mà không thông qua mã ủy quyền. Loại ủy quyền này thường được sử dụng trong Javascript và các ứng dụng mobile, nơi mà thông tin bí mật của client không thể lưu trữ bảo mật. Để sử dụng loại ủy quyền này, cần gọi đến phương thức enableImplicitGrant trong AuthServiceProvider:
/**
 * Register any authentication / authorization services.
 *
 * @return void
 */
public function boot()
{
    $this->registerPolicies();

    Passport::routes();

    Passport::enableImplicitGrant();
}
Khi loại ủy quyền này được kích hoạt, chúng ta có thể sử dụng client ID để yêu cầu access token bằng cách gửi request đến /oauth/authorize như sau:
4.3 Ủy quyền theo thông tin người dùng (Resource Owner Password Credentials hay Password Grant)
OAuth 2 Resource Owner Password Credential (ủy quyền theo thông tin người dùng) cho phép các ứng dụng bên thứ nhất như các ứng dụng điện thoại có thể lấy access token sử dụng username/password. Nó tạo ra trực tiếp access token cho ứng dụng mà không cần sử dụng authorization code (mã ủy quyền). Trước khi ứng dụng có thể sinh ra access token thông qua ủy quyền theo thông tin người dùng, bạn cần tạo ra một client (client id và client secret). Sử dụng câu lệnh passport:client với tùy chọn –password. Nếu đã thực hiện câu lệnh passport:install ở bước cài đặt, bạn không cần chạy thêm lệnh trên.
php artisan passport:client --password
Khi đã tạo ra client, chúng ta có thể yêu cầu một access token thông qua một request POST đến đường dẫn /oauth/token cùng với username và password. Chú ý, route này đã được đăng ký bằng Passport::routes() trong AuthServiceProvider.php trong bước cài đặt, do đó không cần thêm route vào routes\api.php. Nếu request thành công, sẽ nhận được kết quả dạng JSON có chứa access token và refresh token.
Loại ủy quyền này thường sử dụng khi Consumer.dev là một thành viên trong hệ thống trong đó Passport.dev cũng là thành viên, tức là Consumer.dev đã là người trong nhà cùng với Passport.dev, do đó người dùng có thể gửi username/password đến cho Consumer.dev mà không ngần ngại. Thực tế, ví dụ bạn đã có một website có CSDL khách hàng, khi bạn tạo một website khác mà muốn sử dụng lại CSDL khách hàng này để đăng nhập bạn có thể sử dụng loại ủy quyền này. Bước 1: Để thực hành loại ủy quyền này, chúng ta tạo ra một form đăng nhập trên Consumer.dev.
Chú ý:
Trên Passport cũng đã có form đăng nhập nhưng chúng ta muốn đăng nhập từ Consumer)
Form đăng nhập trên Consumer không sử dụng Laravel Authentication là các tính năng xây dựng sẵn cho xác thực trong Laravel.
Tạo view resources/view/normal-login.blade.php với nội dung.
Khi vào http://consumer.dev/login, chúng ta có trang login, cần nhắc lại các chú ý để các bạn khỏi nhầm lẫn:
Trên Passport cũng đã có form đăng nhập nhưng chúng ta muốn đăng nhập từ Consumer)
Form đăng nhập trên Consumer không sử dụng Laravel Authentication là các tính năng xây dựng sẵn cho xác thực trong Laravel.
Trên consumer.dev có thể có database lưu các thông tin người dùng đăng nhập, tùy thuộc vào thiết kế ứng dụng của bạn. Thực hiện đăng nhập bằng tài khoản ở trên [email protected]/123456. Kết quả chúng ta sẽ thấy
4.4 Ủy quyền theo thông tin ứng dụng (Client Credentials Grant Tokens)
Loại ủy quyền này phù hợp với các xác thực từ máy chủ đến máy chủ, ví dụ bạn sử dụng ủy quyền này trong các job được lập lịch, thực hiện các tác vụ bảo trì thông qua API. Để lấy được access token, chỉ cần gửi một request đến oauth/token:
Như vậy, chúng ta đã thực hành với một số các loại ủy quyền trong Laravel Passport. Trong quá trình thực hiện, chúng thấy còn một số công việc khác chưa đi vào chi tiết, chúng ta sẽ cùng xem xét ở đây:
5.1 Thời gian hiệu lực của access token
Mặc định, Laravel Passport tạo ra các access token có thời gian hiệu lực dài, chúng ta không bao giờ yêu cầu tạo lại access token bằng refresh token, tuy nhiên trong thiết kế ứng dụng của bạn có thể cần thời gian hiêu lực ngắn, việc này hoàn toàn có thể thực hiện được khi bạn sử dụng các phương thức tokensExpireIn() và refreshTokensExpireIn() trong phương thức boot() của AuthServiceProvider:
use Carbon\Carbon;

/**
 * Register any authentication / authorization services.
 *
 * @return void
 */
public function boot()
{
    $this->registerPolicies();

    Passport::routes();

    Passport::tokensExpireIn(Carbon::now()->addDays(15));

    Passport::refreshTokensExpireIn(Carbon::now()->addDays(30));
}
5.2 Thêm, sửa, xóa Client
Laravel Passport cho phép tạo các Client (Client ID và Client Secret) thông qua câu lệnh artisan passport:client. Ngoài ra, có thể thực hiện được thông qua các JSON API đã được xây dựng sẵn. Trong các ví dụ dưới đây, sẽ sử dụng Axios là một HTTP client dạng Javascript, axios đã được đưa vào sẵn trong cấu hình Laravel (package.json), bạn có thể cài đặt bằng npm install.
Trước khi tạo ra access token, bạn cần tạo Personal Access Client là một khóa mật mã được sử dụng trong quá trình tạo các access token. Để tạo ra Personal Access Token bạn có thể sử dụng lệnh
php artisan passport:client --personal
Hoặc nếu đã chạy câu lệnh
php artisan passport:install
trong phần cài đặt rồi thì thôi.
5.3.2 Quản lý Personal Access Token
Sử dụng phương thức createToken() của Model User để tạo ra access token
$user = App\User::find(1);

// Creating a token without scopes...
$token = $user->createToken('Token Name')->accessToken;

// Creating a token with scopes...
$token = $user->createToken('My Token', ['place-orders'])->accessToken;
5.4 Bắt buộc xác thực API
Các route cho API được khai báo trong routes/api.php (từ Laravel 5.3 các route được tách biệt từ app\Http\route.php về các file web.php, api.php trong thư mục routes). Để bắt buộc phải xác thực với các API giúp bảo vệ dữ liệu khỏi con mắt tò mò, chúng ta chỉ cần sử dụng Middleware auth:api cho các route này:
Route::get('/user', function () {
    //
})->middleware('auth:api');
6. Lời kết
Cuối cùng thì cũng đã kết thúc, tổng kết lại bạn nắm được hai vấn đề chính là hiểu chi tiết hơn về OAuth 2 sau khi học Lý thuyết OAuth 2 và cách sử dụng Laravel Passport để tạo ra các hệ thống hỗ trợ OAuth 2. Bài viết được tổng hợp từ nhiều nguồn kết hợp với kinh nghiệm thực tế, nhưng không tránh khỏi thiếu sót, bạn hãy cùng thảo luận với chúng tôi ở comment dưới đây nhá.

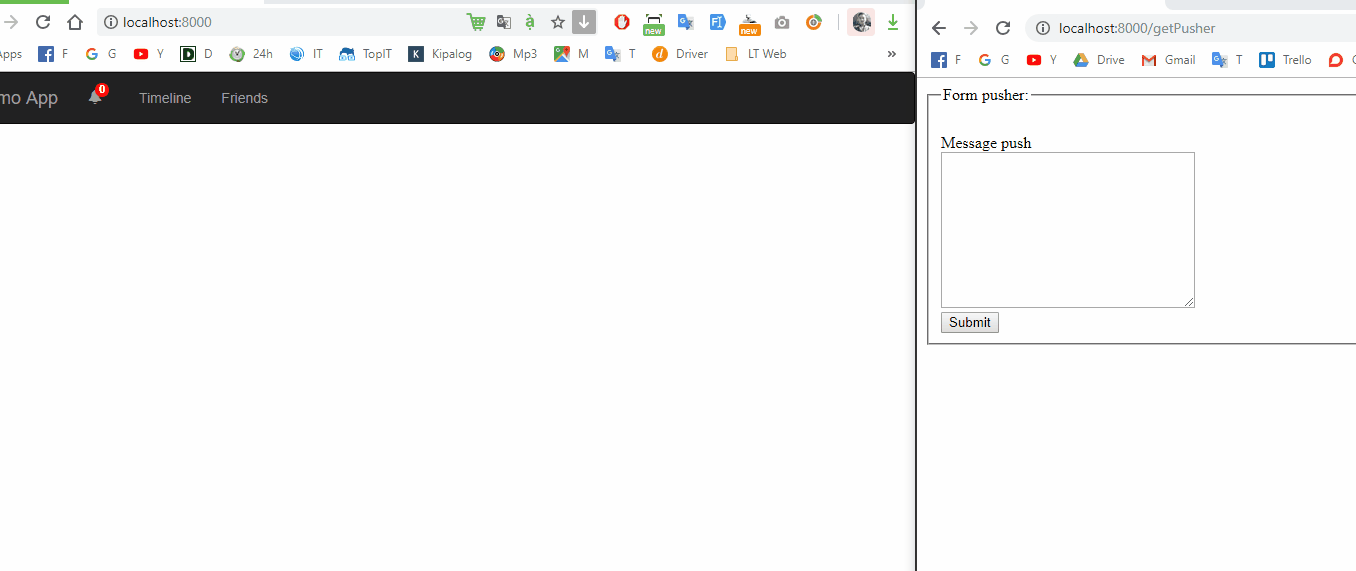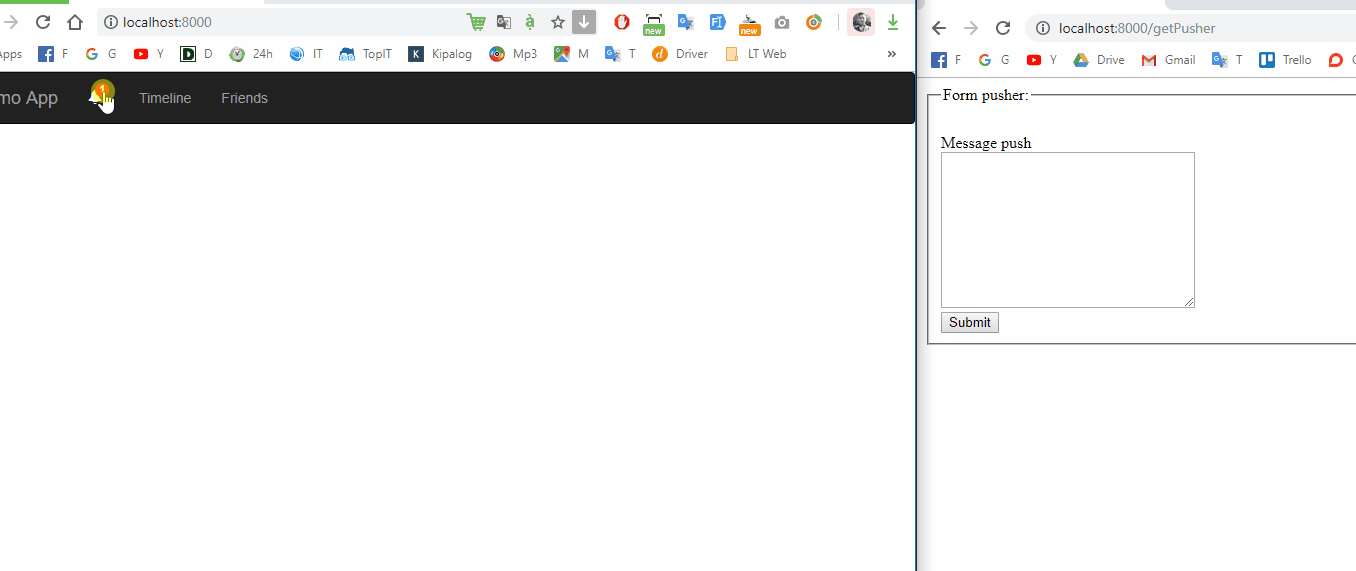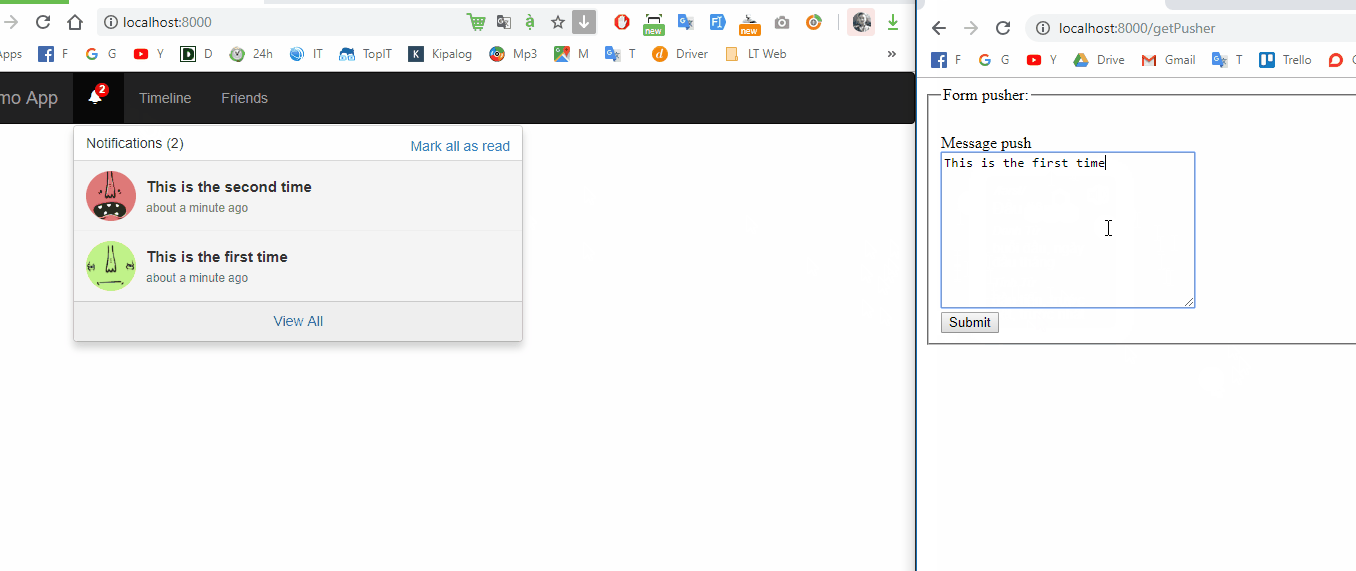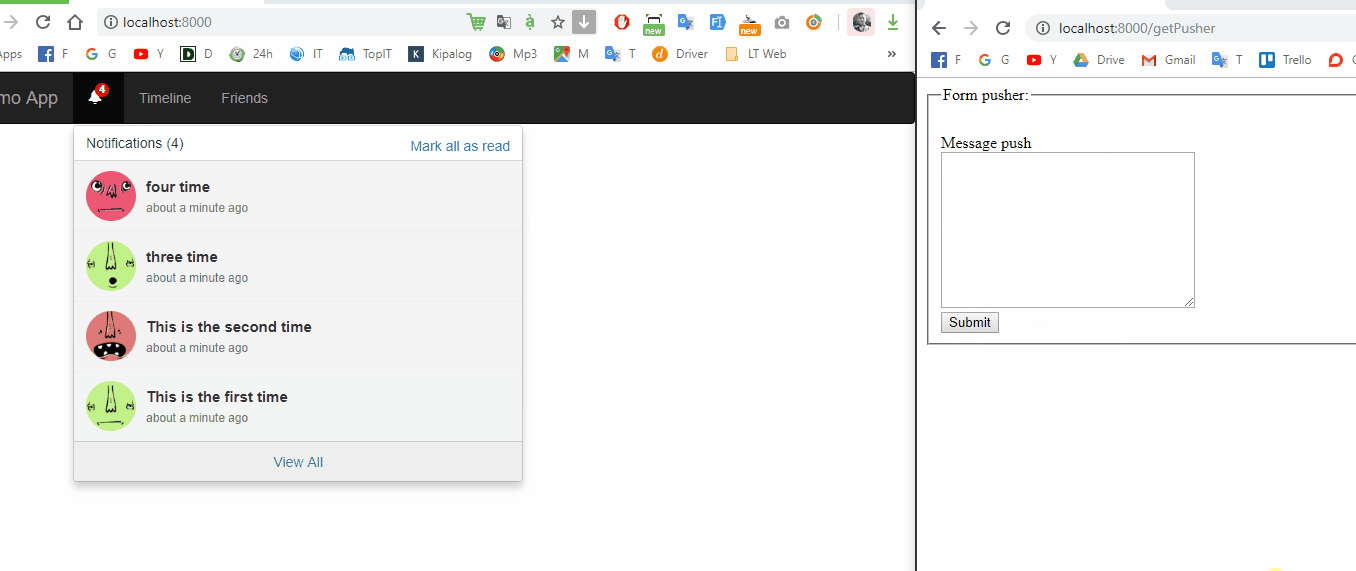
 Bài viết dự trên kinh nghiệm bản thân và tài liệu tham khảo, nếu có chỗ nào thắc mắc hay cần thảo luận các bạn vui lòng để lại comment bên dưới nhé.